Расчёт сетевых параметров по CIDR представляет собой математическую операцию для точного определения физических и логических границ сегмента сети. Этот профильный технический калькулятор генерирует исчерпывающие характеристики подсети на основе введенного IP-адреса и длины префикса. Пользователь задает базовую комбинацию чисел. Алгоритм немедленно формирует готовую спецификацию.
В основе работы инструмента лежит прямая конвертация префиксной нотации.
Вычислительный процесс позволяет преобразовать короткую запись CIDR в конкретные значения масок подсети, точные идентификаторы сети и допустимые диапазоны хостов. Полученные числовые данные определяют первый и последний доступные узлы, а также широковещательный адрес для выбранного сегмента. Эта детализированная информация требуется для правильной настройки сетевого оборудования и безошибочной конфигурации аппаратных интерфейсов. Строгое соблюдение вычисленных границ гарантирует корректное распределение адресного пространства и обеспечивает штатное функционирование протоколов маршрутизации между узлами.
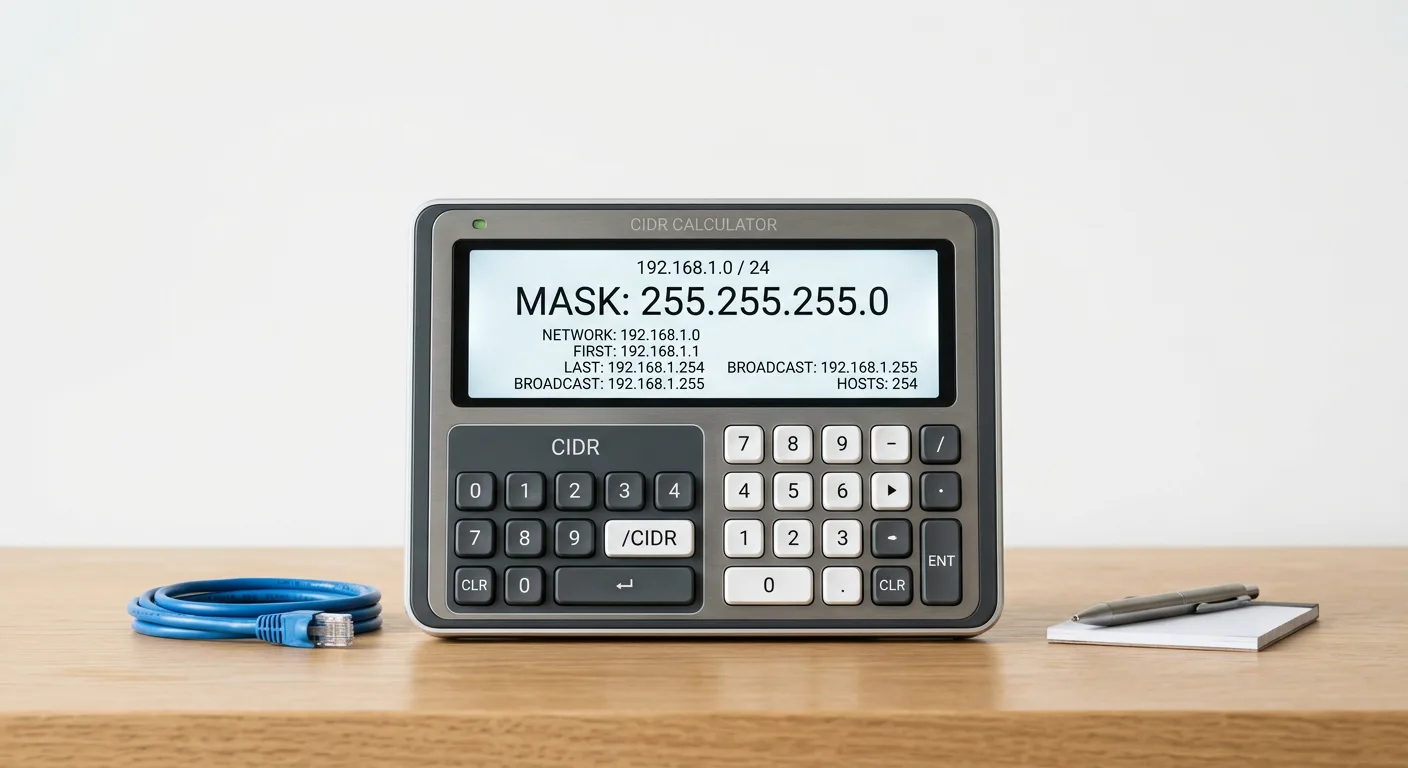
Архитектура бесклассовой адресации и CIDR-нотация
Архитектура бесклассовой адресации является фундаментальным компонентом современных сетей TCP/IP. Технология CIDR была внедрена для оптимизации распределения пулов адресов и агрегирования маршрутов в магистральном оборудовании. Этот подход позволяет гибко управлять блоками IP-адресов независимо от их изначальной размерности.
До внедрения бесклассовой маршрутизации использовалась устаревшая классовая адресация. В старой модели адресное пространство жестко делилось на Класс A, Класс B и Класс C. Такое разделение предполагало выделение сетей только крупными статичными блоками с фиксированными границами, что приводило к быстрой и нерациональной растрате доступных узлов. Переход на CIDR устранил жесткие рамки октетов. Новая архитектура позволяет формировать сетевые сегменты произвольного размера, выделяя ровно тот объем адресов, который требуется для конкретной инфраструктуры.
Для компактной и однозначной передачи параметров сети применяется стандартизированная CIDR-нотация. Данный синтаксис заменяет громоздкое указание адреса и отдельной маски подсети одной короткой строкой.
Формат записи состоит из двух элементов, разделенных косой чертой:
- Базовый IP-адрес, выступающий начальной точкой отсчета для сегмента
- Длина префикса сети, определяющая логическую границу маршрутизации
Подобный формат записи является универсальным стандартом при проектировании топологий и обмене маршрутной информацией. Само распределение адресного пространства в рамках бесклассовой логики опирается на технические регламенты. Важнейшим из них выступает стандарт RFC 1918, который выделяет специальные блоки для частной адресации. Применение префиксов маршрутизации совместно с диапазонами из RFC 1918 дает возможность проектировать локальные сети требуемого масштаба без риска возникновения конфликтов с публичным сегментом интернета.
Анализ входных данных: структура IPv4 и длина префикса
Основой для определения параметров маршрутизации выступают два базовых компонента: исходный IPv4-адрес и числовое значение префикса. На физическом уровне и в логике сетевых протоколов IPv4-адрес представляет собой непрерывное 32-разрядное двоичное число. Для удобства восприятия человеком и внесения конфигураций в интерфейсы оборудования применяется десятично-точечный формат.
В таком формате общая 32-битная последовательность разделяется на четыре равных структурных блока по 8 бит. Эти восьмибитные блоки называются октетами. Каждый отдельный октет может принимать десятичное значение в диапазоне от 0 до 255. Октеты записываются последовательно и отделяются друг от друга точками, формируя базовую точку отсчета для анализа адресного пространства.
Вторым обязательным параметром выступает длина префикса маршрутизации. Это целое число в диапазоне от /0 до /32, которое следует за IP-адресом. Префикс выполняет функцию строгого логического разделителя общей 32-битной структуры на две функциональные зоны.
Физический смысл длины префикса заключается в фиксации границы между этими зонами:
- Биты сети. Значение префикса указывает точное количество старших разрядов (отсчет ведется непрерывно слева направо), которые формируют неизменяемый идентификатор самого сетевого сегмента.
- Биты хоста. Все оставшиеся разряды из общего пула в 32 бита резервируются для уникальной адресации конечных узлов. Количество этих битов всегда равно разности между общим объемом адреса (32) и длиной префикса.
Смещение этой логической границы меняет пропорции адресного пространства. Увеличение префикса расширяет сетевую часть адреса, одновременно сокращая количество разрядов, доступных для нумерации устройств.
| Значение префикса | Объем адреса (бит) | Биты сети | Биты хоста |
|---|---|---|---|
| /8 | 32 | 8 | 24 |
| /16 | 32 | 16 | 16 |
| /24 | 32 | 24 | 8 |
| /28 | 32 | 28 | 4 |
Понимание этой структурной границы является исходной точкой. Именно корректное разделение 32-разрядного числа на сетевую часть и идентификатор узла дает возможность вычислить фактические границы сегмента, применить маски и определить емкость доступного пула адресов для инфраструктуры.
Формирование масок, адреса сети и Broadcast
Определение границы между битами сети и узла предоставляет исходные данные для получения базовых параметров маршрутизации. Префикс CIDR выступает основой для вычисления четырех ключевых элементов инфраструктуры: десятичной маски подсети, обратной маски, адреса сети и широковещательного адреса.
Десятичная маска подсети (Netmask)
Маска подсети визуализирует структурную границу префикса в классическом формате четырех октетов. Процесс конвертации префиксной нотации в десятичную маску заключается в строгом заполнении битов сети единицами, а битов хоста - нулями. Полученное 32-разрядное число затем переводится в стандартный десятично-точечный вид.
Значение префикса напрямую определяет количество единиц в двоичном представлении маски. Например, префикс /24 означает, что первые 24 бита равны единице, а оставшиеся 8 битов - нулю. В десятичном выражении это формирует маску 255.255.255.0. Данный параметр требуется сетевому оборудованию для локализации трафика и проверки принадлежности IP-адресов к одному сегменту.
Обратная маска (Wildcard Mask)
Обратная маска представляет собой инвертированный вариант стандартной маски подсети и применяется для настройки правил фильтрации трафика в ACL. В этом формате нули указывают на строгую проверку соответствия битов, а единицы позволяют игнорировать значение соответствующих разрядов при анализе адреса.
Правило расчета обратной маски базируется на вычитании каждого октета десятичной маски подсети из максимального значения октета. Математическая модель вычисления выглядит следующим образом:
- Исходное фиксированное значение: 255.255.255.255
- Вычитаемая базовая маска (например, для префикса /24): 255.255.255.0
- Итоговый результат вычитания (обратная маска): 0.0.0.255
Идентификатор сети (Network Address)
Идентификатор сети является базовой точкой отсчета для всего сегмента. Этот параметр формируется путем сохранения битов сетевой части исходного IP-адреса без изменений и принудительного обнуления всех битов хоста.
Результат этой операции представляет собой самый первый адрес в вычисляемом диапазоне. Данный адрес имеет специальное назначение и не может быть присвоен конечному сетевому интерфейсу, так как он зарезервирован для обозначения самой сети в таблицах маршрутизации.
Широковещательный адрес (Broadcast)
Широковещательный адрес резервируется протоколами IPv4 для отправки датаграмм одновременно всем активным узлам внутри конкретного сегмента. Формирование этого параметра происходит по обратному принципу относительно адреса сети.
Для вычисления Broadcast сетевая часть исходного IP-адреса остается неизменной, а все разряды, отведенные под биты хоста, заполняются единицами. В десятичном представлении это формирует последний возможный адрес в вычисляемом блоке подсети.
Применение описанных правил конвертации к исходным данным позволяет сформировать точный профиль сегмента. Пример расчета базовых параметров для IP-адреса 192.168.1.15 с префиксом /24 демонстрирует результаты преобразования:
| Параметр | Десятичное значение | Назначение в сегменте |
|---|---|---|
| Префикс CIDR | /24 | Исходная длина сетевой части |
| Netmask | 255.255.255.0 | Определение границ подсети |
| Wildcard Mask | 0.0.0.255 | Инверсия для списков доступа |
| Network Address | 192.168.1.0 | Идентификатор маршрута |
| Broadcast | 192.168.1.255 | Широковещательная рассылка |
Вычисление емкости подсети и диапазонов хостов
Определение количества доступных адресов базируется на количестве разрядов, отведенных под хостовую часть IPv4-адреса. Для вычисления параметра применяется математическая формула 2^n - 2, где переменная n обозначает число бит хоста. Значение n рассчитывается путем вычитания длины префикса маршрутизации из общей длины адреса, составляющей 32 бита.
Вычитание двойки из итогового результата возведения в степень обусловлено строгими правилами архитектуры TCP/IP. Формула исключает из пула назначаемых адресов два крайних значения блока: первый адрес всегда резервируется под идентификатор маршрута, а последний выполняет функцию широковещательной рассылки. Оставшиеся значения формируют пул IP-адресов, пригодных для присвоения конечным сетевым интерфейсам.
Формирование границ адресного пространства
Диапазон назначаемых IP-адресов располагается строго между адресом сети и Broadcast. Вычисление крайних точек пула подчиняется линейной арифметической логике:
- Значение первого доступного хоста вычисляется путем добавления единицы к последнему октету адреса сети.
- Значение последнего доступного хоста формируется вычитанием единицы из последнего октета широковещательного адреса.
Продолжая вычисления для префикса /24 из предыдущего этапа, длина сетевой части составляет 24 бита. Под биты узлов остается 8 разрядов (32 - 24 = 8). Применение формулы 2^8 - 2 дает результат в 254 доступных хоста. Для сегмента 192.168.1.0/24 первым назначаемым IP-адресом становится 192.168.1.1, а последним доступным в блоке узлом - 192.168.1.254.
Исключения для специфичных топологий
Стандартный алгоритм вычисления с вычитанием двух зарезервированных адресов неприменим к сегментам с минимальным адресным пространством. Протоколы маршрутизации регламентируют два исключения для особых сетевых конфигураций:
- Префикс /31. В соответствии со стандартом RFC 3021, данная маска применяется исключительно для связи смежных маршрутизаторов через каналы Point-to-Point. Сегмент предоставляет ровно два IP-адреса (2^1). Правила резервирования идентификатора сети и широковещательного адреса в такой конфигурации отменяются, что позволяет назначить оба доступных значения интерфейсам на противоположных концах линка.
- Префикс /32. Маска обозначает единственный конкретный хост (2^0). Формат применяется для настройки loopback-интерфейсов, создания статичных маршрутов к отдельным узлам или конфигурации виртуальных IP-адресов. Концепция диапазона и емкости подсети в данном случае сводится к одной точке назначения.
Двоичная логика и побитовые операции маршрутизации
Фундаментальный процесс вычисления границ сегментов сети базируется на законах булевой алгебры. Вычислительные системы и сетевое оборудование оперируют исключительно 32-разрядными битовыми последовательностями, поэтому для математически точного определения параметров маршрутизации десятично-точечный формат преобразуется в машинный код. Логика расчета состоит из последовательного применения базовых логических операторов к исходному IP-адресу и маске.
Перевод значений в машинный код
Каждый из четырех октетов десятичного адреса конвертируется в восьмибитное двоичное число. Значения выстраиваются в непрерывную строку нулей и единиц, где позиция каждого бита имеет строгий числовой вес от 128 до 1 слева направо в пределах октета. Двоичное представление исходного IP-адреса и маски выравнивается строго друг под другом для выполнения поразрядного сопоставления.
Маска подсети в двоичном формате всегда представляет собой непрерывную последовательность единиц, строго определяющих сетевую часть адреса. За ней следует непрерывная последовательность нулей, обозначающих битовое пространство, отведенное под адресацию конечных хостов.
Применение оператора AND для адреса сети
Для нахождения базового идентификатора сети выполняется побитовая операция AND между двоичным представлением IP-адреса и двоичной маской. Логическое И попарно сравнивает разряды в одинаковых позициях на основе строгих математических правил:
- Если оба сравниваемых бита равны единице, результирующий бит получает значение единицы.
- Если хотя бы один из битов равен нулю, результирующий бит получает значение нуля.
В процессе вычисления единицы в маске действуют как фильтр, пропускающий оригинальные биты IP-адреса без изменений до границы префикса. Нули в конце маски принудительно обнуляют все биты узловой части исходного адреса. Полученная 32-битная последовательность переводится обратно в десятичный формат и формирует точный адрес вычисляемой сети.
Инверсия NOT и оператор OR для Broadcast
Математический поиск широковещательного адреса требует применения операций побитовой инверсии и логического сложения.
Первоначально к двоичной маске применяется унарный побитовый оператор NOT. Логическое НЕ переворачивает значения всех разрядов: непрерывный блок единиц сетевой части становится нулями, а блок нулей хостовой части превращается в единицы. Результатом этой операции становится инвертированная битовая последовательность.
На финальном этапе выполняется поразрядная операция OR между двоичным идентификатором сети и инвертированной маской. Логическое ИЛИ обрабатывает биты следующим образом:
- Если оба бита равны нулю, результирующий бит получает значение нуля.
- Если хотя бы один из битов равен единице, результирующий бит получает значение единицы.
При логическом сложении сетевая часть адреса остается неизменной, поскольку она складывается с нулями инвертированной маски. Одновременно с этим все биты хостовой части гарантированно заполняются единицами. Обратная конвертация итогового двоичного значения в десятичные октеты дает широковещательный адрес, замыкающий адресное пространство рассчитанного сегмента.
Применение вычисленных параметров в сетевой инфраструктуре
Точные значения адреса сети, маски и диапазонов хостов необходимы для конфигурации активного сетевого оборудования. Системные администраторы и сетевые инженеры перекладывают эти данные в конфигурационные файлы маршрутизаторов, коммутаторов и серверов для обеспечения корректной маршрутизации и адресации пакетов.
Настройка статической маршрутизации требует указания точного идентификатора сети и соответствующей маски подсети. При добавлении маршрута в таблицу переадресации маршрутизатора синтаксис команды опирается на вычисленный адрес сегмента назначения. Ошибки в определении префикса или десятичного значения маски приводят к отправке трафика в неверный интерфейс, возникновению асимметричной маршрутизации или образованию петель.
Выделение пулов адресов для DHCP-серверов напрямую зависит от границ диапазона доступных хостов. При конфигурации области задается начальный и конечный IP-адрес для динамической аренды клиентам. Вычисленный первый или последний доступный хост в сегменте традиционно резервируется для назначения на интерфейс маршрутизатора и выступает как шлюз по умолчанию. Базовый адрес сети и широковещательный адрес исключаются из пула раздачи, так как их привязка к конечным узлам не поддерживается стеком TCP/IP.
Применение Wildcard-масок критично при написании правил фильтрации трафика в ACL на L3-коммутаторах и маршрутизаторах. Инструкции обработки пакетов используют обратную маску для сопоставления IP-адресов источника или назначения с заданным шаблоном. Битовые значения Wildcard-маски указывают аппаратному обеспечению (ASIC), какие части адреса подлежат строгой проверке, а какие игнорируются при принятии решения о пропуске или блокировке датаграммы.
Распределение параметров по задачам администрирования
Практическое использование каждого элемента расчета имеет строгую привязку к конкретным сетевым механизмам и службам:
- Идентификатор сети и стандартная десятичная маска применяются для анонсирования сегментов в протоколах динамической маршрутизации и добавления статических маршрутов.
- Диапазон доступных адресов формирует границы IP-пространства при создании scope на серверах DHCP и при составлении схем статической адресации для серверов.
- Крайние значения из доступного пула хостов используются для определения шлюза по умолчанию на конечных устройствах.
- Wildcard-маска интегрируется в синтаксис правил ACL, настройки трансляции NAT и политики классификации трафика.
- Широковещательный адрес передается клиентам через опции DHCP для корректной работы протоколов обнаружения в локальном L2-домене.