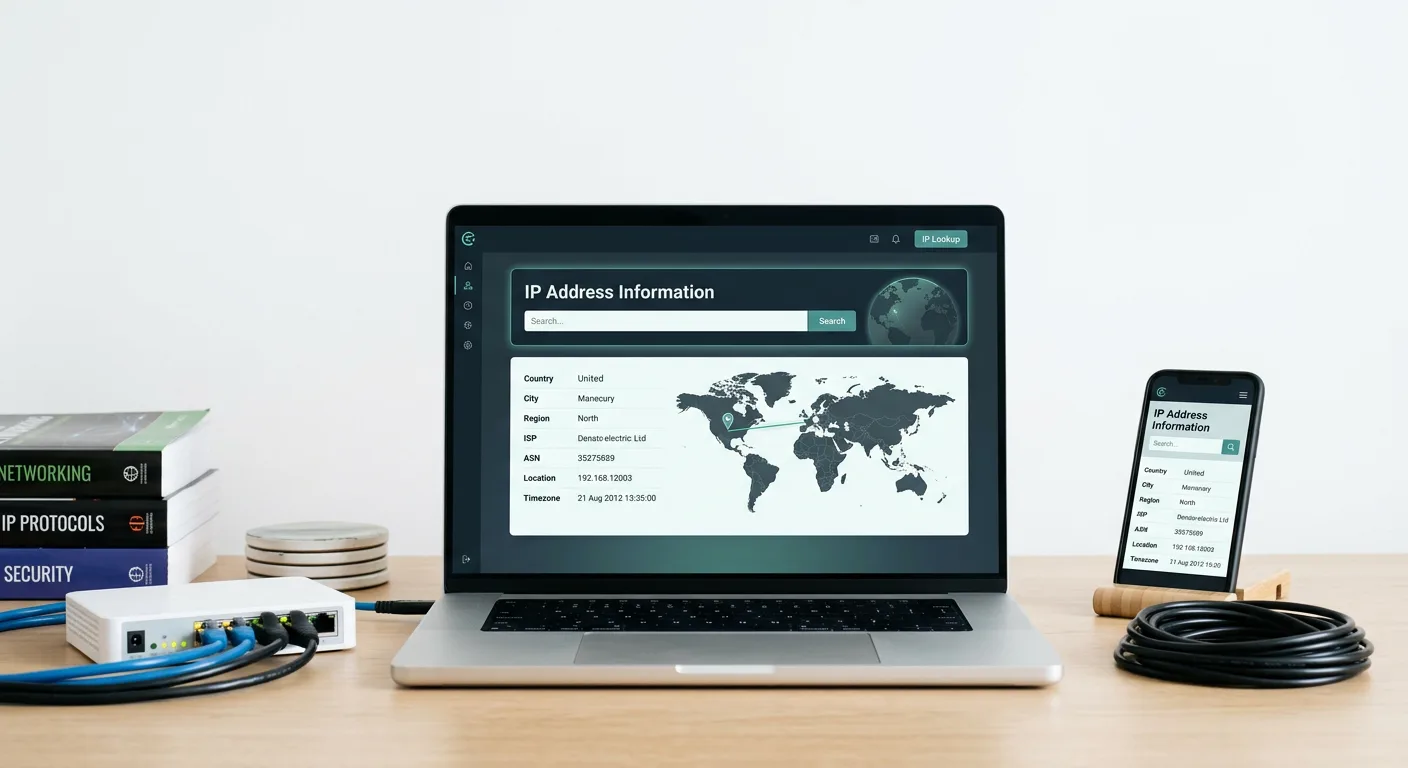
Подробные сведения о сетевом адресе IP требуются для точной идентификации узлов и анализа маршрутизации в глобальной сети. Инструмент принимает на вход строку, содержащую адрес в формате IPv4 или IPv6. Система автоматически валидирует введенный синтаксис, определяет версию протокола по длине и кодировке, а затем инициирует запросы к профильным базам данных. Пользователь получает структурированный срез метаданных о конкретном сетевом идентификаторе.
Вывод включает параметры геолокации, примерные географические координаты, наименование провайдера и номер ASN. Эти данные позволяют определить физическую локацию сервера и его сетевую принадлежность к инфраструктуре хостинга или дата-центра. Дополнительно проверяется обратный DNS и регистрационные записи WHOIS.
Точность геопозиционирования напрямую привязана к распределительным узлам провайдера, а не к фактическому местоположению клиентского устройства. Инструмент обрабатывает исключительно публичные адреса. Внутренние диапазоны, развернутые за NAT, не маршрутизируются во внешних сетях и не подлежат глобальной геолокационной проверке.
Принцип работы и форматы ввода сетевых адресов
Входными данными для получения сведений служит текстовая строка, содержащая сетевой идентификатор. Процесс обработки начинается со строгой синтаксической валидации введенного значения. После подтверждения корректности формата система выполняет запросы к связанным базам данных, включая массивы Geo IP и таблицы маршрутизации BGP/ASN. Результатом этой цепочки операций становится извлечение структурированных метаданных, привязанных к конкретному адресу.
Синтаксис ввода поддерживает два стандарта записи, определяющих структуру передаваемой строки. Идентификация типа протокола происходит автоматически на основе длины переданного значения и используемой кодировки.
| Спецификация | Система счисления | Структура записи | Разделитель |
|---|---|---|---|
| IPv4 | Десятичная | 4 октета | Точка |
| IPv6 | Шестнадцатеричная | 8 групп | Двоеточие |
Для формата IPv4 используется традиционная десятичная запись с точками. Строка должна состоять ровно из четырех октетов, где значение каждого сегмента находится в диапазоне от 0 до 255. Любое отклонение от этого паттерна, включая лишние символы или превышение допустимых числовых значений, приводит к ошибке валидации на этапе парсинга.
Формат IPv6 использует шестнадцатеричную систему счисления. Стандартная полная запись состоит из восьми групп символов, где каждая группа содержит до четырех шестнадцатеричных цифр. При вводе таких адресов допускается использование стандартных правил сокращения записи. Система корректно распознает пропуск ведущих нулей в отдельных группах, а также замену последовательных нулевых блоков двойным двоеточием, что является штатным поведением при разборе синтаксиса.
Механика обработки введенной строки включает следующие этапы:
- Прием текстового значения и удаление невидимых символов форматирования.
- Лексический разбор строки для определения десятичной или шестнадцатеричной кодировки.
- Валидация синтаксиса на соответствие стандартам распределения.
- Инициализация запросов к структурам BGP/ASN для извлечения информации о маршрутизации.
- Обращение к базам Geo IP для получения географических привязок узла.
Точное совпадение синтаксиса с одним из форматов является обязательным условием. Только после успешного прохождения валидации извлеченный и нормализованный адрес передается в качестве ключа поиска для опроса связанных баз данных и последующего вывода агрегированной информации.
Архитектура адресов: характеристики IPv4 и IPv6
Техническая основа сетевой маршрутизации базируется на бинарной математической логике, где версия протокола жестко определяет общую разрядность адресного пространства. Вычислительная архитектура задает лимиты доступных узлов, диктует форматы записи и формирует правила выделения префиксов для маршрутизаторов.
Протокол IPv4 использует 32-битную архитектуру. С математической точки зрения адрес представляет собой непрерывную последовательность из 32 бит, которая для удобства обработки логически разделена на четыре сегмента по 8 бит. Максимальная емкость такого адресного пространства вычисляется как два в тридцать второй степени, что составляет немногим более четырех миллиардов уникальных комбинаций. Для человеческого восприятия и настройки сетевых интерфейсов эта бинарная структура транслируется в десятичную систему кодировки.
Протокол IPv6 построен на базе 128-битной архитектуры и решает проблему исчерпания пула предыдущей версии. Увеличение длины адреса в четыре раза экспоненциально расширяет емкость сети до двух в сто двадцать восьмой степени возможных значений. Техническая структура IPv6 разделена на восемь 16-битных блоков. Из-за высокой разрядности использование десятичных чисел становится нецелесообразным, поэтому применяется шестнадцатеричная система кодировки, позволяющая более компактно отображать объемные массивы данных.
Система автоматически распознает тип сетевого узла на этапе начального анализа строки. Идентификация происходит путем оценки общей длины ввода и используемой кодировки. Парсер безошибочно отличает десятичную логику октетов от шестнадцатеричных последовательностей блоков. Версия выявленного протокола фундаментально влияет на структуру выводимой информации и генерируемые технические спецификации:
- Для IPv4-адресов результаты анализа включают параметры 32-битной маски подсети, информацию о границах октетов и традиционную нотацию CIDR.
- Для IPv6-адресов вывод адаптируется под структуру 128-битного префикса маршрутизации, учитывая иерархическое деление на глобальные и локальные шестнадцатеричные блоки.
Различия в архитектуре протоколов определяют не только визуальное представление, но и математические алгоритмы обработки, применяемые для вычисления диапазонов сети.
| Характеристика | Спецификация IPv4 | Спецификация IPv6 |
|---|---|---|
| Длина адресного пространства | 32 бита | 128 бит |
| Математическая емкость | Два в 32 степени | Два в 128 степени |
| Базовая кодировка | Двоичная транслируемая в десятичную | Шестнадцатеричная |
| Структурное деление | 4 блока по 8 бит | 8 блоков по 16 бит |
Именно разрядность определяет, какие битовые маски могут быть применены к конкретному IP-адресу. После успешной классификации архитектуры по длине и системе счисления, алгоритм формирует релевантный набор метаданных, исключая вывод параметров, несовместимых с выявленной версией протокола.
Публичные и частные IP-адреса в контексте маршрутизации
Важным этапом оценки выявленной сетевой структуры является определение типа маршрутизации узла. Все доступное адресное пространство протоколов разделяется на публичные и частные сегменты. Публичные адреса обладают глобальной уникальностью и напрямую маршрутизируются в сети интернет между магистральными узлами связи. Частные адреса предназначены исключительно для построения изолированных локальных сетей и не имеют доступа к глобальной таблице маршрутизации.
Для организации закрытых корпоративных инфраструктур стандартом RFC 1918 зарезервированы специализированные пулы. Данные подсети намеренно игнорируются граничными маршрутизаторами при попытке прямой передачи пакетов во внешнюю среду.
| Категория назначения | Диапазон адресов | Размер блока (CIDR) |
|---|---|---|
| Локальный сегмент (Класс A) | 10.0.0.0 - 10.255.255.255 | 10.0.0.0/8 |
| Локальный сегмент (Класс B) | 172.16.0.0 - 172.31.255.255 | 172.16.0.0/12 |
| Локальный сегмент (Класс C) | 192.168.0.0 - 192.168.255.255 | 192.168.0.0/16 |
| Локальный интерфейс (localhost) | 127.0.0.0 - 127.255.255.255 | 127.0.0.0/8 |
Взаимодействие клиентских устройств из внутренних подсетей с внешними серверами осуществляется через технологию NAT. Шлюз подменяет внутренний адрес источника на свой внешний публичный интерфейс при отправке исходящего сетевого трафика. Процесс обратной трансляции позволяет пакетам корректно возвращаться к запросившему узлу внутри закрытого контура.
Архитектура разделения на изолированные и глобальные сегменты формирует строгое техническое ограничение при сборе сетевых метаданных. Получение информации об IP-адресе, включающей географические метки и регистрационные записи WHOIS, технически осуществимо только для публичных узлов. Внутренние адреса функционируют за NAT, не закрепляются за конкретными телекоммуникационными компаниями и не имеют привязки к инфраструктуре интернет-провайдеров.
При обработке запросов, содержащих адреса из диапазонов RFC 1918 или блока петлевого интерфейса localhost, извлечение региональных данных и сведений о владельце невозможно. Идентичные частные конфигурации параллельно применяются в миллионах независимых локальных сетей, что делает любую внешнюю геолокационную или регистрационную атрибуцию бессмысленной. В таких сценариях извлекаются только базовые математические характеристики подсети, а для получения внешних данных требуется анализ публичного адреса шлюза.
Интерпретация геолокации: Geo IP и географические координаты
Географическая привязка сетевого узла выполняется путем сопоставления публичного адреса с агрегированными базами данных геолокации. Этот процесс позволяет извлечь пространственные координаты и административные маркеры, связанные с пулом, к которому принадлежит исследуемый хост.
Набор пространственных метаданных формируется на основе региональных записей о распределении блоков адресов. Стандартная выборка геолокационных параметров включает следующие значения:
- Страна: государственная принадлежность маршрутизируемой подсети.
- Регион: территориальная единица, область или штат, где зарегистрирован трафик.
- Город: ближайший крупный населенный пункт или административный центр присутствия узла связи.
- Широта и долгота: примерные математические координаты центра населенного пункта или расположения телекоммуникационного оборудования.
- Часовой пояс: локальное смещение времени, соответствующее определенному географическому региону.
Сопоставление сетевого идентификатора с физической точкой на карте осуществляется через специализированные справочники, такие как GeoIP2. Подобные базы данных представляют собой скомпилированные бинарные структуры, содержащие глобальные диапазоны сетей и жестко привязанные к ним геометки. Обновление справочников происходит за счет постоянного анализа таблиц маршрутизации, агрегации записей региональных регистратур и телеметрической информации от самих провайдеров связи. Алгоритм поиска принимает входящий IP, определяет соответствующий ему диапазон в дереве подсетей и возвращает связанный блок пространственных данных.
При интерпретации полученных координат критически важно учитывать архитектурные ограничения точности. Механизм определения местоположения по сетевому адресу не имеет технического отношения к спутниковым системам навигации или аппаратным датчикам геолокации. Атрибуция всегда осуществляется исключительно к сетевой инфраструктуре поставщика интернет-услуг, а не к физическому местоположению конечного клиентского устройства.
Выдаваемые значения широты и долготы обычно указывают на географический центр населенного пункта, расположение крупного дата-центра или координаты коммутационного оборудования провайдера. В случае сетей сотовой связи геометка часто соответствует центральному шлюзу мобильного оператора, который может располагаться в другом городе за сотни километров от реального абонента. Достоверность локализации на уровне государства или крупного региона является высокой, однако точное определение конкретного здания или улицы технически невозможно ввиду принципов динамического распределения IP-адресов внутри сетей операторов.
Провайдеры, автономные системы и данные регистрации
Географическая привязка сетевого адреса дополняется информацией о его административной и инфраструктурной принадлежности. Глобальная маршрутизация базируется не на пространственных координатах, а на иерархическом распределении адресного пространства между организациями, управляющими телекоммуникационным оборудованием. Идентификация владельца пула адресов позволяет определить техническую природу узла и правила обработки генерируемого им сетевого трафика.
Категории владельцев инфраструктуры
Анализ принадлежности IP-адреса позволяет классифицировать тип сети, из которой осуществляется подключение. Выделяются следующие базовые категории поставщиков сетевых услуг:
- Интернет-провайдеры: Осуществляют подключение конечных пользователей к сети. Адреса из пулов операторов широкополосного доступа или сотовой связи обычно указывают на потребительский трафик домашних или мобильных абонентов.
- Хостинг-провайдеры: Предоставляют вычислительные мощности в аренду. Присутствие сетевого адреса в пуле хостинга свидетельствует о том, что узел с высокой долей вероятности является сервером, виртуальной машиной, балансировщиком нагрузки или узлом проксирования.
- Дата-центры: Физические площадки размещения оборудования, которые обладают собственным аппаратным обеспечением и предоставляют магистральные каналы связи для транзита трафика корпоративных клиентов.
Автономные системы и маршрутизация BGP
Глобальная сеть функционирует как совокупность множества независимых сетей, взаимодействие между которыми обеспечивается протоколом BGP. Каждая независимая административная единица интернета идентифицируется уникальным идентификатором ASN. Автономная система представляет собой группу маршрутизаторов под управлением одного или нескольких операторов, имеющую единую и четко определенную политику маршрутизации.
Для передачи пакетов между различными сетями используются таблицы маршрутизации, содержащие информацию о достижимости префиксов подсетей через конкретные автономные системы. Определение ASN по сетевому адресу дает точную информацию о магистральном операторе связи, корпорации или государственном учреждении, маршрутизирующем транзитный или конечный трафик. Крупный телекоммуникационный провайдер может управлять сразу несколькими записями ASN для логического разделения различных сегментов своей топологии, балансировки нагрузок или изоляции региональных филиалов.
Региональные интернет-регистратуры и делегирование адресов
Выделение и строгий учет глобальных сетевых идентификаторов координируется организациями уровня RIR. Мировое адресное пространство разделено между пятью региональными регистратурами, каждая из которых делегирует пулы адресов локальным провайдерам в пределах своего макрорегиона. К примеру, координацию интернет-ресурсов в Европе, на Ближнем Востоке и в Центральной Азии осуществляет организация RIPE.
Извлечение регистрационных данных осуществляется путем анализа записей соответствующей регистратуры. Ответ баз данных содержит технические метаданные о выделенном блоке, к которому принадлежит исследуемый IP-адрес. Сведения из баз данных RIR включают структурные параметры распределения адресного пространства:
| Параметр записи | Техническое значение и применение |
|---|---|
| Диапазон сети | Блок адресов в нотации CIDR или в виде начального и конечного IP-адреса, делегированный конкретному оператору связи. |
| Сетевой идентификатор | Текстовое имя пула внутри базы данных регистратуры, используемое для административного учета подсетей. |
| Организация | Юридическое лицо, корпорация или физическое лицо, несущее ответственность за обслуживание и маршрутизацию указанного диапазона. |
| Статус делегирования | Текущее состояние выделения блока, определяющее права оператора на дальнейшее распределение адресов конечным клиентам. |
Агрегация информации о провайдере, номере автономной системы и регистрационных данных формирует полный административный профиль сетевого узла. Эти параметры остаются неизменными на уровне магистральной инфраструктуры, что делает их более надежным источником данных для идентификации типа сети по сравнению с динамически вычисляемыми географическими координатами.
Связывание IP и доменов: обратный DNS (Reverse IP Lookup)
В инфраструктуре сетей идентификация узлов происходит на уровне маршрутизации протокола IP, однако для адресации конечных ресурсов применяется система доменных имен. Служба DNS выступает связующим звеном, выполняя преобразование между символьными именами и сетевыми адресами.
Процесс разрешения имен работает в двух направлениях. Прямой запрос направлен на получение сетевого адреса по известному домену. Для протокола IPv4 маршрутизация опирается на записи A, содержащие 32-битный адрес. В сетях IPv6 аналогичную функцию выполняют записи AAAA, связывающие домен с 128-битным адресом.
Обратное разрешение решает противоположную задачу: определение доменного имени хоста на основе известного сетевого адреса. Механизм обратного запроса опирается на специализированные PTR-записи, размещенные в иерархических технических доменных зонах.
Различия форматов прямых и обратных DNS-запросов базируются на типе извлекаемых данных и архитектуре поиска:
| Направление разрешения | Тип записи DNS | Входные параметры | Результат запроса |
|---|---|---|---|
| Прямое (IPv4) | A | Символьное доменное имя | Числовой 32-битный адрес |
| Прямое (IPv6) | AAAA | Символьное доменное имя | Шестнадцатеричный 128-битный адрес |
| Обратное (Reverse Lookup) | PTR | Сетевой IP-адрес | Имя узла или сервера |
Получение информации о сетевом адресе включает проверку PTR-записи для идентификации инфраструктурной принадлежности узла. Наличие обратной записи позволяет извлечь доменное имя сервера, к которому привязан данный сетевой адрес. Для пулов адресов интернет-провайдеров PTR-записи генерируются на основе шаблонов и содержат технические идентификаторы клиентских сессий, тогда как для выделенных корпоративных серверов обратные зоны настраиваются статически для легитимации исходящего трафика.
Практические сценарии проверки сведений об IP-адресе
Извлечение инфраструктурных и географических метаданных применяется для решения прикладных задач сетевого администрирования, информационной безопасности и оптимизации веб-приложений. Полученные данные о сетевом адресе позволяют валидировать настройки оборудования, анализировать трафик и диагностировать проблемы маршрутизации.
Идентификация расположения дата-центра при настройке серверов
При развертывании инфраструктуры требуется подтвердить физическое и топологическое расположение вычислительных мощностей. Проверка IP-адреса выделенного сервера или виртуальной машины позволяет верифицировать соответствие заявленной локации хостинг-провайдера фактическим данным GeoIP и принадлежности к ожидаемой ASN. Топологическая близость узла критична для минимизации сетевой задержки при передаче пакетов между сервером и целевой аудиторией проекта, а также для соблюдения нормативных требований к региональному хранению баз данных.
Верификация выходного узла сетей VPN, Proxy и Tor
Конфигурация туннелируемых соединений требует обязательного тестирования маршрутизации исходящего трафика. Анализ внешнего сетевого адреса устройства после настройки туннеля решает следующие инженерные задачи:
- Подтверждение успешной подмены исходного идентификатора на адрес целевого выходного узла.
- Проверка географической привязки нового адреса для оценки применения региональных политик маршрутизации.
- Выявление утечек реального адреса через некорректно настроенные локальные таблицы маршрутизации или протоколы прикладного уровня.
Базовая диагностика TCP/IP соединений
При настройке сетевого оборудования, маршрутизаторов или шлюзов определение текущего внешнего IP-адреса служит первичным методом проверки работоспособности линка до провайдера связи. Сопоставление внутреннего адреса интерфейса с публичным сетевым адресом позволяет:
- Оценить корректность работы механизмов трансляции (NAT) на стороне корпоративного шлюза или оборудования оператора.
- Убедиться в отсутствии блокировок и асимметричной маршрутизации на уровне магистрального провайдера.
- Верифицировать факт назначения выделенного статического адреса согласно параметрам договора с провайдером.
Анализ серверных логов доступа
Аудит файлов регистрации событий веб-серверов требует сопоставления адресов подключающихся клиентов с их инфраструктурной принадлежностью. Комплексный анализ заголовков User-Agent в связке с метаданными IP-адреса позволяет точно классифицировать входящие HTTP-запросы.
| Категория источника | Признаки в логах и метаданных адреса | Техническая интерпретация |
|---|---|---|
| Легитимный клиентский трафик | Принадлежность к пулу домашних интернет-провайдеров, стандартная сигнатура User-Agent. | Обычные подключения пользователей, требующие стандартной обработки сервером приложения. |
| Поисковые роботы | Принадлежность к известным технологическим компаниям, валидная обратная PTR-запись, специфичный краулерный User-Agent. | Служебные запросы для индексации контента, подлежащие безусловной маршрутизации. |
| Автоматизированные скрипты | Сетевой адрес относится к хостинг-провайдерам или облачным платформам при наличии стандартного браузерного User-Agent. | Маскировка трафика под обычных пользователей, требующая применения правил ограничения частоты запросов. |
Идентификация источника TCP-сессии через проверку номера автономной системы и регистратора пула помогает настраивать правила межсетевого экрана, снижать нагрузку на вычислительные ресурсы и предотвращать распределенные атаки путем сброса соединений из подозрительных подсетей дата-центров.