Надёжная комбинация символов для доступа к учетным записям и защищенным данным формируется через генератор случайных паролей с настраиваемыми параметрами. Инструмент решает прикладную задачу: он мгновенно выдает уникальную текстовую строку под конкретные требования целевой системы. Пользователь сам определяет, нужен ли ему простой пароль для быстрого ручного набора или сложный ключ с высокой стойкостью к перебору. Ручное придумывание паролей больше не требуется.
В качестве входных параметров выступают требуемая длина строки и состав используемых знаков: строчные и прописные буквы, цифры, а также специальные символы. На основе заданных условий алгоритм собирает независимую последовательность без словарных слов, повторяющихся фрагментов и привычных клавиатурных шаблонов.
Итоговый результат готов к немедленному копированию и применению при регистрации аккаунтов, смене устаревших учетных данных или настройке прав доступа. Каждая операция генерации создает полностью новую строку. Это исключает предсказуемость при создании как базовых, так и криптографически сложных паролей. Выбор конкретных групп знаков позволяет точно соблюсти формальные правила безопасности любого сервиса без потери случайного характера самой комбинации.
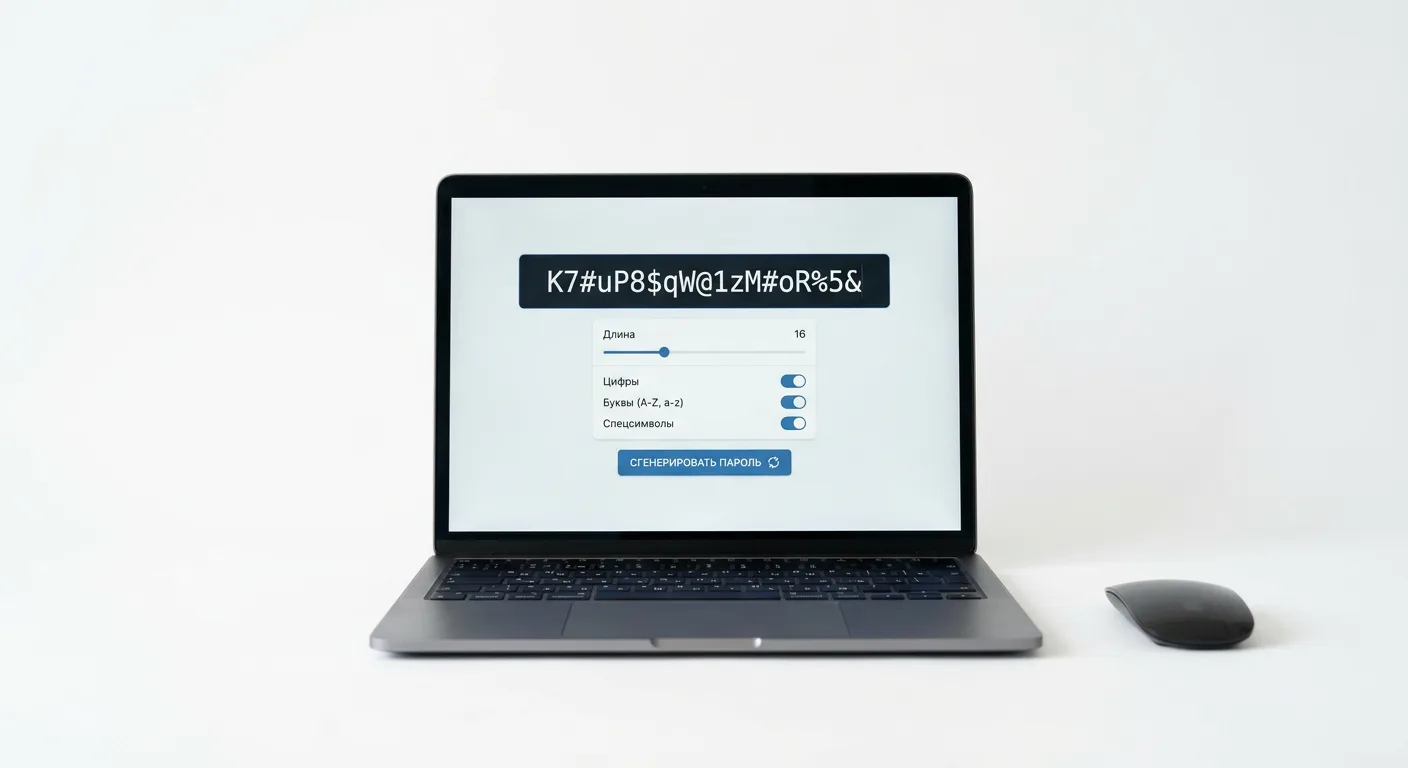
Настройка длины и состава символов при генерации пароля
Процесс формирования парольной строки строится вокруг двух базовых параметров: длины комбинации и состава символов. Длина определяет общее количество знаков в итоговой последовательности, а состав задает перечень допустимых групп символов, из которых выбирается каждый отдельный элемент строки.
При составлении текстовых комбинаций за основу берутся печатные знаки таблицы кодировки ASCII. Все доступные знаки делятся на четыре функциональные группы, которые можно комбинировать между собой в зависимости от требований целевой площадки.
В следующей таблице приведена классификация основных наборов символов ASCII, применяемых при формировании парольных комбинаций:
| Группа символов | Примеры знаков | Количество знаков в группе | Роль в структуре пароля |
|---|---|---|---|
| Латинские буквы верхнего регистра | A, B, C, X, Y, Z | 26 | Обеспечивают регистрозависимость комбинации при использовании вместе со строчными буквами |
| Латинские буквы нижнего регистра | a, b, c, x, y, z | 26 | Формируют базовую буквенную основу строки |
| Цифры | 0, 1, 2, 7, 8, 9 | 10 | Используются как дополнение к буквам или самостоятельно для создания числовых кодов |
| Специальные символы и знаки пунктуации | ! @ # $ % ^ & ( ) - _ = + [ ] { } ; : , . / ? | 32 | Максимально расширяют доступный алфавит и усложняют структуру строки |
Объединение всех четырех категорий дает суммарный набор из 94 печатных знаков (без учета пробела). Выбор конкретных групп определяет, насколько разнообразной и удобной для воспроизведения будет полученная строка.
Различия между простыми и сложными случайными паролями
В зависимости от выбранного сочетания длины и включенных групп знаков результат генерации делится на простые и сложные комбинации. Выбор между ними зависит от того, как именно пользователь планирует вводить полученные данные: вручную с клавиатуры или через буфер обмена.
Простые пароли формируются за счет сокращения длины строки или ограничения используемых классов символов. Обычно такие комбинации состоят только из букв нижнего и верхнего регистра с добавлением цифр. Отсутствие специальных знаков и умеренное количество символов упрощают чтение с экрана и ручной ввод на смартфонах, телевизионных приставках или чужих рабочих станциях, где нет возможности скопировать текст. Несмотря на внешнюю простоту, такая последовательность остается полностью случайной и не содержит смысловых слов.
Сложные пароли задействуют максимальное разнообразие доступных классов символов в сочетании с увеличенной длиной. В одной строке одновременно перемешиваются заглавные и строчные латинские буквы, цифры и знаки пунктуации. Подобные комбинации визуально выглядят как хаотичный набор знаков (например,
k9#mP2$vL!qR
), не предназначенный для запоминания человеком или регулярного ручного набора. Основное назначение таких строк - применение в системах, где передача учетных данных происходит путем прямого копирования или автоматической подстановки.
Особенности визуально похожих и неоднозначных знаков при ручном вводе
При необходимости перепечатать сгенерированную комбинацию с экрана одного устройства на другое возникает проблема оптического сходства некоторых глифов. В большинстве стандартных экранных шрифтов без засечек отдельные буквы, цифры и знаки пунктуации имеют практически идентичное начертание, что приводит к опечаткам и ошибкам авторизации.
Ниже перечислены наиболее распространенные группы символов, вызывающие затруднения при визуальном распознавании и наборе вручную:
-
Латинская заглавная буква
Oи цифра ноль0- часто различаются только минимальной разницей в ширине овала или наличием точки внутри нуля в специализированных моноширинных шрифтах. -
Строчная латинская буква
l, заглавнаяI, цифра один1и символ вертикальной черты|- в интерфейсах операционных систем и браузеров могут отображаться как одинаковая вертикальная линия без отличительных засечек. -
Заглавная буква
Sи цифра5, а также букваZи цифра2- при мелком кегле шрифта или низком разрешении дисплея легко путаются при беглом чтении. -
Заглавная буква
Bи цифра8- имеют схожий внешний контур, что усложняет чтение с экрана под углом. -
Неоднозначные знаки пунктуации - парные и одиночные кавычки, апостроф
'и гравис (обратный апостроф)`, точка с запятой;и двоеточие:, а также различные виды скобок( ) [ ] { }требуют переключения раскладки и точного знания их расположения на физической или виртуальной клавиатуре.
При использовании функции копирования в буфер обмена визуальное сходство знаков не играет роли, так как целевая система считывает точный код каждого символа в таблице ASCII. Однако если созданный пароль потребуется продиктовать по телефону, записать на бумажном носителе или набрать с пульта дистанционного управления, присутствие спецсимволов и смешанного регистра потребует повышенного внимания к каждому вводимому знаку.
Математическая основа: комбинаторика, энтропия и алгоритмы случайности
Надёжность сгенерированной строки напрямую зависит от размера пространства возможных вариантов и непредсказуемости выбора каждого отдельного знака. В основе формирования случайного пароля лежат законы комбинаторики, теория информации и алгоритмы генерации случайных чисел.
Комбинаторное пространство вариантов
При независимом выборе каждого знака общее количество уникальных комбинаций рассчитывается как размещение с повторениями. Математически эта зависимость выражается формулой:
N = R^LВ этом выражении используются две базовые переменные:
-
N- общее число всех возможных уникальных комбинаций заданной длины. -
R- мощность используемого алфавита, то есть суммарное количество уникальных знаков во всех выбранных группах. -
L- длина создаваемого пароля, выраженная в количестве позиций.
Показательная функция демонстрирует, почему длина влияет на итоговое число вариантов сильнее, чем простое расширение набора знаков. Добавление всего одной дополнительной позиции умножает прежнее количество комбинаций на величину
R
.
Например, при использовании только цифр (
R = 10
) для четырехзначного кода (
L = 4
) пространство вариантов составляет
10^4 = 10 000
комбинаций. Если увеличить длину до 8 знаков при том же цифровом наборе, число вариантов возрастет до
10^8 = 100 000 000
. Если же для восьмизначного пароля задействовать строчные и прописные латинские буквы вместе с цифрами (
R = 26 + 26 + 10 = 62
), количество возможных комбинаций достигнет
62^8 = 218 340 105 584 896
.
Информационная энтропия в битах
Оперировать числами с десятками нулей при оценке стойкости ключа неудобно, поэтому в криптографии и информационной безопасности применяется понятие информационной энтропии. Энтропия измеряет степень неопределенности системы и выражается в битах. Расчет выполняется по логарифмической формуле:
E = L × log2(R)
Здесь
E
обозначает энтропию в битах, а
log2(R)
- двоичный логарифм мощности алфавита, показывающий, сколько бит информации несет в себе один случайно выбранный символ из заданного набора. Каждое увеличение энтропии ровно на 1 бит означает удвоение общего числа возможных комбинаций
N
.
Ниже в таблице приведены точные расчеты пространства комбинаций и криптографической энтропии при изменении мощности алфавита
R
и длины строки
L
:
| Состав набора символов | Мощность алфавита (R) | Энтропия 1 символа, бит | Длина пароля (L) | Число комбинаций (N) | Итоговая энтропия (E), бит |
|---|---|---|---|---|---|
| Только цифры | 10 | 3,32 | 6 | 1 000 000 | 19,93 |
| Строчные буквы | 26 | 4,70 | 8 | 208 827 064 576 | 37,60 |
| Строчные и прописные буквы | 52 | 5,70 | 10 | 1,44 × 10^17 | 57,00 |
| Буквы обоих регистров и цифры | 62 | 5,95 | 12 | 3,22 × 10^21 | 71,45 |
| Буквы, цифры и 32 спецсимвола | 94 | 6,55 | 12 | 4,75 × 10^23 | 78,66 |
| Буквы, цифры и 32 спецсимвола | 94 | 6,55 | 16 | 3,71 × 10^31 | 104,87 |
Табличные данные наглядно показывают математический баланс между параметрами. Переход от 12-значного буквенно-цифрового пароля (
R = 62
) к набору со специальными знаками (
R = 94
) при той же длине добавляет 7,21 бита энтропии, увеличивая количество вариантов примерно в 147 раз. При этом увеличение длины того же 94-символьного пароля с 12 до 16 позиций повышает энтропию сразу на 26,21 бита, что увеличивает пространство вариантов в
94^4
(более чем в 78 миллионов) раз.
Алгоритмы генерации: PRNG и CSPRNG
Приведенные выше формулы комбинаторики и энтропии справедливы только при одном строгом условии: каждый символ на каждой позиции выбирается абсолютно независимо и с равной вероятностью. В вычислительной технике за этот процесс отвечают алгоритмы генерации случайных чисел, которые делятся на два класса: PRNG и CSPRNG.
Стандартные алгоритмы PRNG
Обычные алгоритмы PRNG (например, стандартный метод
Math.random
в языках программирования) предназначены для статистического моделирования, игр и графики, где важна скорость вычислений, а не криптографическая защита. Такие генераторы работают детерминированно: они берут начальное числовое значение (зерно или seed, часто привязанное к системному времени в миллисекундах) и пропускают его через математическую формулу для получения следующего числа.
Главная проблема PRNG при создании паролей заключается в предсказуемости внутреннего состояния. Если злоумышленнику известен алгоритм работы генератора и примерное время создания пароля, либо если он смог увидеть несколько ранее сгенерированных значений, он может математически восстановить внутреннее состояние PRNG. В этом случае реальная энтропия пароля падает до энтропии начального зерна, независимо от того, насколько длинной и сложной выглядит сама символьная строка.
Криптографически стойкие алгоритмы CSPRNG
Для задач информационной безопасности применяются алгоритмы класса CSPRNG, реализованные в современных браузерных средах через стандарт Web Crypto API и метод
window.crypto.getRandomValues
. Принципиальное отличие CSPRNG состоит в источнике случайности и математической необратимости.
Вместо простого таймера CSPRNG собирает энтропию из непредсказуемых физических и аппаратных процессов операционной системы: теплового шума компонентов, временных задержек прерываний жесткого диска, сетевой активности, хаотичных движений курсора и нажатий клавиш. Собранный пул энтропии обрабатывается криптографическими алгоритмами хеширования и шифрования. Такая архитектура обеспечивает два критических свойства:
- Непредсказуемость вперед: даже при наличии гигантской выборки уже созданных паролей невозможно вычислить следующую комбинацию, которую выдаст алгоритм.
- Необратимость назад: компрометация текущего результата не дает возможности восстановить предыдущие состояния генератора и узнать пароли, созданные в прошлом.
Использование CSPRNG гарантирует, что распределение символов внутри создаваемой строки является равномерным, а расчетная математическая энтропия
E = L × log2(R)
полностью соответствует фактической криптографической стойкости полученного пароля.
Оценка взломостойкости и защита от методов перебора
Высокая математическая энтропия и равномерное распределение символов необходимы для защиты от автоматизированных методов вскрытия учетных записей. Когда злоумышленник пытается подобрать пароль, он не вводит комбинации вручную через форму авторизации на сайте, а использует специализированное программное обеспечение и вычислительные комплексы. Стойкость сгенерированной строки определяется тем, насколько эффективно ее параметры - длина и выбранный набор символов - противостоят двум основным векторам компрометации: полному математическому перебору и интеллектуальному угадыванию шаблонов.
Механика атаки методом полного перебора
Атака методом полного перебора, или brute-force, заключается в последовательной проверке абсолютно всех возможных комбинаций символов до тех пор, пока не будет найдено совпадение. Наибольшую угрозу представляют офлайн-атаки, когда атакующий получает доступ к базе хешей паролей и перебирает их локально, без сетевых задержек и блокировок со стороны сервера.
Для ускорения вычислений используются кластеры GPU. Архитектура графических ускорителей позволяет выполнять тысячи параллельных математических операций одновременно, проверяя миллиарды комбинаций в секунду. В таких условиях время, необходимое на гарантированный взлом комбинации, напрямую зависит от ее энтропии и общего числа вариантов
N
. Среднее статистическое время нахождения пароля рассчитывается при переборе половины всего пространства ключей:
T = N / (2 × S)
Где
T
- время в секундах,
N
- общее количество возможных комбинаций для заданной длины и состава символов, а
S
- скорость перебора (количество проверяемых вариантов в секунду) на оборудовании атакующего.
Увеличение длины пароля и включение в него дополнительных групп символов (прописных и строчных букв, цифр, спецсимволов) делают задачу вычислительно невыполнимой даже для мощных кластеров GPU. Ниже приведено учебное сравнение времени перебора при условной скорости 100 миллиардов проверок в секунду:
| Параметры комбинации | Мощность набора (R) | Энтропия (бит) | Половина пространства ключей (N / 2) | Среднее время перебора (при 10^11 оп/с) |
|---|---|---|---|---|
| 8 символов (только цифры) | 10 | 26,6 | 5 × 10^7 | Менее 1 миллисекунды |
| 8 символов (строчные и заглавные буквы + цифры) | 62 | 47,6 | 1,09 × 10^14 | Около 18 минут |
| 12 символов (все 4 группы символов) | 94 | 78,6 | 2,38 × 10^23 | Около 75 000 лет |
| 16 символов (все 4 группы символов) | 94 | 104,9 | 1,85 × 10^31 | Миллиарды лет |
Каждый добавленный символ умножает требуемое время перебора на величину мощности используемого набора. При достижении порога в 75-80 бит энтропии затраты времени и электроэнергии на прямой перебор теряют практический смысл.
Словарные атаки и анализ пользовательских паттернов
Поскольку полный перебор длинных строк требует колоссальных ресурсов, на практике атакующие сначала применяют оптимизированные методы, эксплуатирующие человеческую психологию. Люди редко придумывают случайные последовательности: создаваемые вручную пароли обычно строятся вокруг смысловых слов, дат, имен или удобных клавиатурных переходов.
Для вскрытия таких паролей используется несколько взаимосвязанных техник:
- Словарные атаки: программа проверяет не все возможные сочетания символов, а готовые списки общеупотребительных слов на разных языках, имена собственные, географические названия и популярные словосочетания.
- Использование баз утечек: в словари загружаются миллиарды реальных паролей, когда-либо попавших в открытый доступ в результате компрометации крупных сервисов. Это позволяет мгновенно находить типичные комбинации, которые пользователи считают уникальными.
-
Правила мутации (манглинг): к словам из словаря применяются предсказуемые алгоритмические модификации. Программа проверяет варианты с заглавной первой буквой, добавлением года или цифр в конец строки (например,
123или2024), а также типичные визуальные замены букв на похожие цифры и спецсимволы (aна@,sна$,oна0,iна1). - Алгоритмы машинного обучения: нейросетевые модели, такие как PassGAN, обучаются на реальных базах утекших паролей. Они анализируют статистические закономерности того, как именно люди конструируют свои комбинации, и генерируют миллионы новых правдоподобных вариантов, которые не содержатся в стандартных словарях, но точно повторяют человеческую логику.
Нейтрализация интеллектуальных методов подбора
Словарные атаки и нейросетевые алгоритмы работают исключительно потому, что созданный человеком пароль имеет низкую реальную информационную ценность, даже если он формально длинный и содержит разные типы символов. Строка вида
P@ssw0rd2025!
состоит из 13 символов и включает все четыре класса знаков, но не обладает стойкостью 13-символьного случайного пароля. Для алгоритма, использующего словарь и стандартные правила мутации, она проверяется в числе первых нескольких миллионов вариантов.
Генерация случайной комбинации полностью разрушает эту уязвимость. Когда каждый символ выбирается независимо из заданного набора с равной вероятностью, в итоговой строке отсутствуют:
- лексические корни и словарные слова на любых языках;
- грамматические структуры и чередование гласных с согласными;
- хронологические последовательности (даты, годы, номера телефонов);
-
геометрические шаблоны расположения клавиш на клавиатуре (например,
qwerty,asdfghили диагональные ряды); - предсказуемые позиции для спецсимволов и заглавных букв (в придуманных паролях заглавная буква почти всегда стоит первой, а спецсимвол - последним).
Отсутствие шаблонов лишает алгоритмы типа PassGAN и словарные анализаторы каких-либо статистических зацепок. Вероятность появления конкретной случайной строки в сгенерированном нейросетью списке не выше вероятности случайного угадывания. В результате любые оптимизированные методы вскрытия оказываются бесполезными, и единственным доступным способом компрометации остается прямой математический перебор всего пространства ключей
R^L
.
Практические сценарии выбора параметров под разные задачи доступа
Требования к стойкости ключа напрямую зависят от ценности защищаемых данных, технической архитектуры целевой системы и способа ввода комбинации. Максимальное усложнение строки оправдано не всегда: в одних случаях приоритетом выступает криптографическая плотность, в других - удобство ручного набора на ограниченном интерфейсе или строгое соответствие формальным ограничениям сервера аутентификации.
Базовые учетные записи и устройства с ручным вводом
Для временных регистраций, второстепенных форумов, тестовых сред или гостевых сетей не требуется максимальная длина и полный набор символов. Аналогичная ситуация возникает при настройке оборудования, где ввод осуществляется без физической клавиатуры: телевизоры с управлением через пульт, игровые консоли, медиаплееры, сетевые принтеры или терминалы с небольшими сенсорными экранами.
В таких условиях использование специальных знаков и частая смена регистра приводят к постоянным опечаткам, так как переключение раскладок на экранной клавиатуре требует десятков лишних нажатий. Оптимальным решением становится генерация простого пароля умеренной длины (например, от 10 до 12 символов), состоящего только из строчных латинских букв и цифр либо букв обоих регистров и цифр. Отсутствие спецсимволов упрощает ручной набор, а случайный порядок знаков сохраняет защиту от словарного подбора в онлайн-режиме, где серверы дополнительно ограничивают количество неудачных попыток входа в минуту.
Критически важные аккаунты и локальное шифрование данных
Максимальные параметры генерации необходимы там, где компрометация открывает доступ к финансам, персональным данным, инфраструктуре или позволяет выполнять офлайн-перебор без ограничений по скорости. В эту категорию входят:
- основные почтовые ящики, к которым привязано восстановление доступа ко всем остальным сервисам;
- финансовые системы, онлайн-банкинг, платежные шлюзы и криптовалютные платформы;
- панели управления хостингом, доменными именами, облачной инфраструктурой и серверные учетные записи (SSH, RDP, корневые аккаунты систем управления базами данных);
- сервисные аккаунты и ключи для межсистемного взаимодействия, которые прописываются в конфигурационных файлах один раз и не требуют ручного ввода человеком;
- локальные зашифрованные архивы (ZIP, 7z, RAR), защищенные документы и криптоконтейнеры.
Для этих задач применяются сложные комбинации длиной от 16 символов и более с обязательным включением всех четырех групп: прописных и строчных букв, цифр и специальных знаков. Особую роль такая длина играет при защите локальных файлов и архивов. В отличие от веб-сервисов, которые блокируют учетную запись после нескольких неверных попыток, перебор пароля к скачанному архиву или дампу базы данных происходит локально на оборудовании атакующего. В таких условиях только высокая энтропия длинной мультиклассовой строки гарантирует нецелесообразность атаки по времени.
Формирование числовых комбинаций и ПИН-кодов
При выборе исключительно цифрового набора символов (диапазон от
0
до
9
) результат генерации представляет собой случайную числовую последовательность. Такой режим используется для создания ПИН-кодов любой разрядности.
Люди склонны выбирать в качестве ПИН-кодов годы рождения, повторяющиеся пары цифр (например,
1212
), простые последовательности (
1234
,
0000
) или геометрические фигуры на цифровом блоке клавиатуры (
2580
- вертикальная линия по центру). В результате статистического анализа утечек известно, что около 20% всех четырехзначных кодов, придуманных людьми, укладываются в список из двадцати самых популярных комбинаций. Случайная генерация только из цифр исключает человеческий фактор при настройке кодов доступа для следующих объектов:
- банковские и корпоративные смарт-карты, SIM-карты и токены безопасности;
- электронные кодовые замки, сейфы, системы контроля и управления доступом в помещения;
- экраны блокировки смартфонов, планшетов и операционных систем (от стандартных 4-значных до расширенных 6- и 8-значных кодов);
- голосовая почта и пин-пароли для подтверждения операций в телефонных центрах обслуживания.
Учет политик безопасности и стандартов цифровой идентификации
Корпоративные системы и государственные порталы часто предъявляют специфические требования к формату секретной строки. Старые правила валидации могут жестко требовать присутствия минимум одного символа каждого класса, но при этом ограничивать максимальную длину строки 12 или 16 знаками либо запрещать использование определенных спецсимволов (например, кавычек или пробелов), чтобы избежать ошибок экранирования в устаревших базах данных.
Современные регламенты информационной безопасности, напротив, смещают фокус с принудительного смешивания классов знаков на общую длину строки. В частности, руководство по цифровой идентификации NIST SP 800-63B пересмотрело устаревшие подходы к парольным политикам и зафиксировало два фундаментальных принципа:
- Приоритет длины над искусственным усложнением состава. Требование обязательно включать все группы символов при малой длине дает меньший прирост стойкости, чем простое увеличение числа знаков в строке. Длинная случайная комбинация из 16-20 букв и цифр превосходит по математической стойкости короткий 8-символьный пароль со спецсимволами, при этом она никогда не вызовет конфликтов с фильтрами валидации форм на сайтах.
- Обязательная уникальность ключа для каждого отдельного ресурса. Сгенерированная комбинация, какой бы высокой энтропией она ни обладала, должна применяться строго для одной учетной записи. Это базовое требование стандартов безопасности изолирует контуры доступа друг от друга.
Ниже приведено сравнение параметров генерации для типовых эксплуатационных задач.
| Категория доступа и целевая система | Рекомендуемый состав символов | Ориентировочная длина | Ключевой фактор выбора параметров |
|---|---|---|---|
| Устройства с вводом через пульт или экранную клавиатуру (Smart TV, приставки, терминалы) | Строчные буквы и цифры (или буквы обоих регистров и цифры) | 10-12 символов | Минимизация переключений раскладки при ручном наборе при сохранении защиты от онлайн-перебора |
| Второстепенные веб-сервисы и разовые регистрации | Прописные и строчные буквы, цифры | 12-14 символов | Полная совместимость с любыми формами ввода и достаточная стойкость для некритичных данных |
| Критически важные аккаунты (почта, финансы, облачные панели, базы данных) | Прописные и строчные буквы, цифры, специальные символы | От 16 символов | Максимальная плотность энтропии для противодействия целевым атакам |
| Локальные архивы, резервные копии и криптоконтейнеры | Все четыре группы символов | 16-24 символа и более | Защита от высокоскоростного офлайн-перебора на вычислительных кластерах без лимита попыток |
| Аппаратные и программные ПИН-коды (замки, карты, экраны блокировки) | Только цифры | 4-8 символов (согласно лимиту устройства) | Устранение предсказуемых дат, повторов и геометрических шаблонов на цифровой панели |
Безопасное хранение и использование сгенерированных комбинаций
Высокая математическая стойкость сгенерированной строки теряет практический смысл при нарушении правил обращения с учетными данными. Даже комбинация длиной в 24 символа со всеми группами знаков не защитит профиль, если она применяется повторно на нескольких ресурсах, хранится в открытом текстовом файле или передается через незащищенные каналы связи. Безопасная эксплуатация полученного результата требует изоляции каждого ключа доступа и использования специализированных криптографических хранилищ.
Изоляция учетных записей и риски повторного использования
Главное правило работы со сгенерированными паролями - строгая уникальность комбинации для каждого отдельного сервиса, домена или локального архива. Применение одного и того же сложного ключа на разных платформах делает безопасность всех профилей зависимой от самого слабозащищенного сайта в этой цепочке.
Когда сторонний веб-ресурс, форум или интернет-магазин подвергается взлому, база данных пользователей попадает в открытый доступ или продается на теневых площадках. Если пароли в этой базе хранились без криптографического хеширования или использовался устаревший алгоритм без уникальных модификаторов, злоумышленники получают исходные комбинации символов. Сразу после этого запускается автоматизированная атака методом подстановки учетных данных (credential stuffing): боты проверяют скомпрометированную связку логина и пароля на сотнях популярных почтовых сервисов, в облачных хранилищах, социальных сетях и финансовых системах. Уникальная случайная строка для каждого ресурса полностью блокирует этот вектор атаки - компрометация одного сайта не дает атакующему ключи к остальной инфраструктуре пользователя.
Хранение комбинаций в менеджерах паролей
Человеческая память не способна удерживать десятки истинно случайных строк вроде
k9#mP2$vL8@nQ5!xR7
без опоры на логические ассоциации. Попытки записывать такие ключи в стандартные заметки смартфона, нешифрованные таблицы, текстовые документы на рабочем столе или сохранять в черновиках электронной почты создают единую точку отказа. При заражении устройства вредоносным программным обеспечением класса инфостилеров (stealers) подобные файлы и буфер обмена сканируются и выгружаются злоумышленникам в первую очередь.
Для безопасного управления длинными нечитаемыми ключами применяются специализированные менеджеры паролей, такие как Bitwarden, KeePass или 1Password. Эти решения представляют собой защищенные контейнеры, в которых все логины, пароли, ключи доступа и метаданные хранятся в зашифрованном виде. Архитектура надежных хранилищ опирается на два фундаментальных технических принципа:
- Симметричное шифрование стандарта AES-256, при котором преобразование открытых данных в шифротекст и обратно выполняется с помощью единого криптографического ключа. Стойкость этого алгоритма делает прямое декодирование перехваченного файла базы данных математически невыполнимым на современном оборудовании.
- Архитектура нулевого разглашения (Zero-knowledge encryption), гарантирующая, что процессы шифрования и расшифровки происходят исключительно локально на устройстве пользователя. Если менеджер паролей использует облачную синхронизацию между устройствами, на серверы провайдера передается только уже зашифрованный слепок базы. Разработчики сервиса не имеют технической возможности прочитать содержимое хранилища или восстановить забытый ключ доступа.
Выбор между локальными и облачными системами хранения зависит от модели угроз и сценариев работы с учетными данными:
| Характеристика хранения | Локальные менеджеры (на примере KeePass) | Облачные менеджеры с Zero-knowledge (на примере Bitwarden, 1Password) | Незащищенные места (текстовые файлы, заметки, стандартные хранилища браузеров без мастер-ключа) |
|---|---|---|---|
| Размещение файла базы данных | Внутренний накопитель устройства или съемный носитель под полным контролем владельца | Зашифрованное облако вендора с локальным кэшированием на авторизованных устройствах | Системные папки профиля пользователя или облако без отдельного контура шифрования |
| Алгоритм защиты контейнера | AES-256 или ChaCha20 с настраиваемым числом раундов трансформации ключа | AES-256 в связке с функциями формирования ключа PBKDF2 или Argon2 | Отсутствует или привязано к базовой учетной записи операционной системы |
| Синхронизация между устройствами | Ручной перенос файла базы или настройка через собственные сетевые папки | Встроенная синхронизация зашифрованных пакетов через серверы сервиса | Открытая синхронизация текста через стандартные облачные сервисы |
| Устойчивость к локальным инфостилерам | Высокая: база закрыта в покое, чтение без ввода главного ключа невозможно | Высокая при условии блокировки сессии после закрытия приложения | Нулевая: вредоносный скрипт мгновенно извлекает пароли из системных реестров и файлов |
Роль мастер-пароля и защита от перехвата ввода
При использовании менеджера паролей пользователю больше не нужно помнить десятки уникальных комбинаций для каждого веб-сайта. Вся нагрузка по защите контейнера переносится на один главный пароль - мастер-пароль, который служит исходным материалом для генерации ключа расшифровки базы данных. В качестве такого мастер-пароля критически важно использовать сложную случайную комбинацию максимальной длины (от 16-20 символов со всеми доступными классами знаков), которую пользователь обязан выучить наизусть или хранить резервную копию исключительно на физическом бумажном носителе в изолированном месте (например, в сейфе). Утеря мастер-пароля в системах с архитектурой Zero-knowledge означает безвозвратную потерю доступа ко всему хранилищу, а его компрометация открывает злоумышленнику доступ ко всем аккаунтам одновременно.
Однако даже самый длинный случайный пароль бессилен против атак, направленных на перехват данных в момент их использования. Если пользователь вводит сгенерированную комбинацию на поддельной странице (фишинг) или на компьютере работает клавиатурный шпион (кейлоггер), перехватывающий нажатия клавиш и содержимое буфера обмена, сложный пароль компрометируется в открытом виде без какого-либо математического перебора. Встроенная функция автозаполнения в менеджерах паролей частично снижает риск фишинга, так как программа сверяет текущий домен сайта с адресом, записанным в карточке аккаунта, и не подставляет данные на поддельном домене.
Для полноценной защиты учетных записей от перехвата и фишинга сгенерированный пароль необходимо сочетать с 2FA или MFA. При такой схеме для входа в систему помимо постоянного пароля (фактор знания) требуется второй независимый элемент проверки:
- Динамические одноразовые коды, генерируемые в локальном приложении-аутентификаторе каждые 30 секунд.
- Аппаратные криптографические ключи безопасности, подключаемые по USB или NFC, которые криптографически проверяют подлинность домена перед отправкой ответа серверу.
- Биометрическое подтверждение или пуш-уведомление в защищенном банковском или корпоративном приложении.
При включенной MFA перехват даже самого сложного пароля через кейлоггер или фишинговую форму не позволит атакующему пройти авторизацию, так как у него отсутствует физический доступ к устройству генерации второго фактора. Сгенерированный пароль обеспечивает базовый криптографический барьер против автоматизированного взлома, а многофакторная проверка страхует учетную запись на случай утечки или перехвата самого ключа.