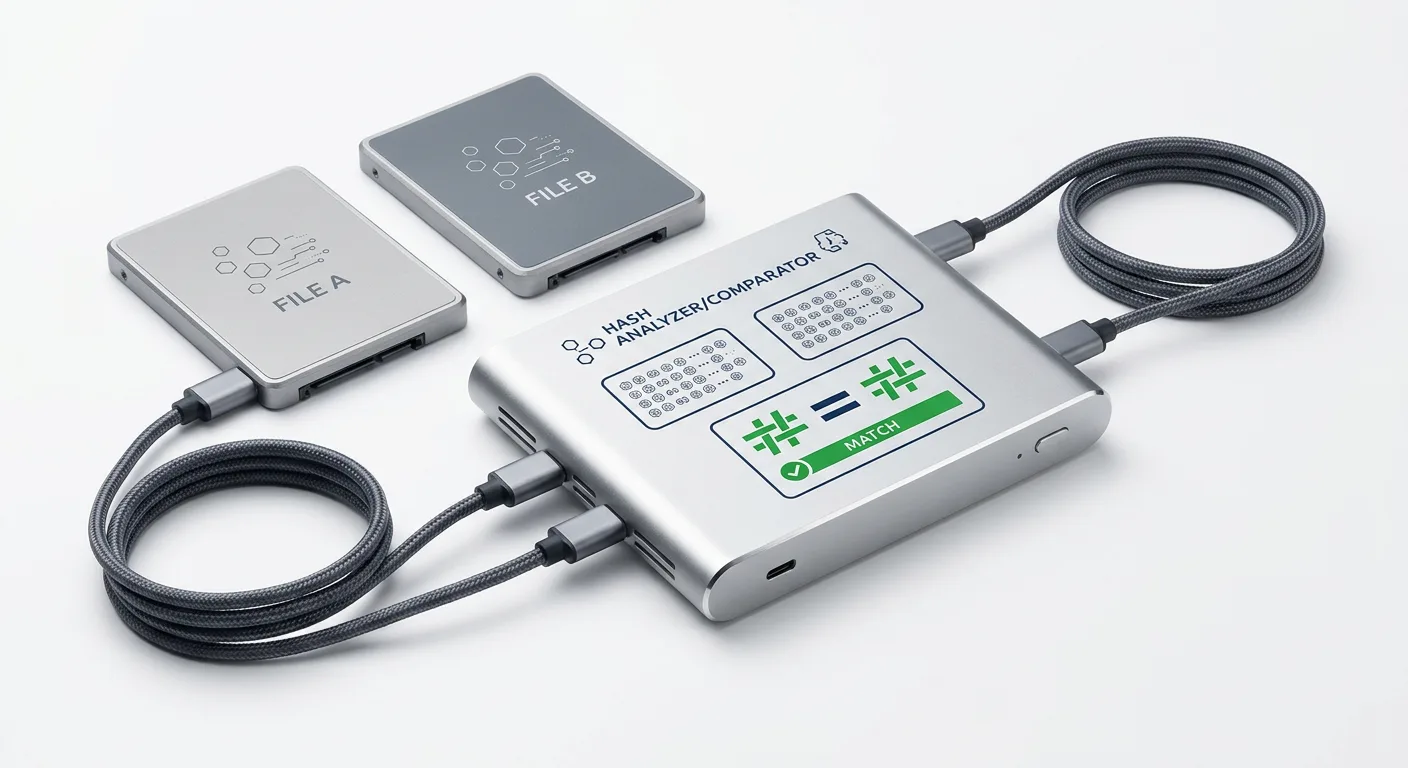
Сопоставление хеш-сумм файлов решает задачу математически точной верификации цифровых данных. Инструмент выполняет прямое онлайн-сравнение вычисленного криптографического отпечатка с предоставленным эталонным значением.
Базовый принцип работы опирается на анализ двух строковых последовательностей. Первая строка генерируется алгоритмом хеширования на основе проверяемого объекта. Вторая строка выступает эталоном, который обычно публикуется разработчиком программного обеспечения, создателем архива или удостоверяющим центром. Алгоритм инструмента посимвольно сверяет эти входные данные в заданном формате, чаще всего hex. Полное совпадение гарантирует побитовую идентичность проверяемого файла оригиналу.
Даже минимальная модификация исходных данных полностью меняет итоговую контрольную сумму.
Предметная область применения охватывает строгий контроль целостности при передаче информации. Это включает подтверждение аутентичности загруженных дистрибутивов, проверку резервных копий и выявление скрытых повреждений или преднамеренных изменений структуры файла.
Математическая основа криптографических хеш-функций
Процесс верификации опирается на строгие математические алгоритмы преобразования данных. Хеш-функция принимает на вход цифровой объект произвольного объема и с помощью серии логических операций преобразует его в битовую последовательность. Это преобразование подчиняется ряду обязательных криптографических правил, которые делают возможной точную проверку целостности информации без необходимости побайтового сравнения самих файлов.
Фундаментальные свойства алгоритмов преобразования
Для обеспечения надежного контроля аутентичности математический алгоритм должен обладать следующими характеристиками:
- Детерминированность. Алгоритм всегда возвращает строго идентичный результат при подаче на вход одних и тех же данных. Вычисление контрольной суммы оригинального файла на разных устройствах с использованием идентичного метода даст полностью совпадающее значение.
- Односторонность. Процесс вычисления необратим. Вычислительная логика функции не позволяет математически восстановить исходный массив данных на основе полученного криптографического отпечатка. Хеш служит исключительно для верификации и не содержит в себе исходной информации.
- Фиксированная длина дайджеста. Независимо от размера проверяемого объекта, будь то пустой текстовый документ или образ диска объемом в несколько гигабайт, результат вычислений всегда имеет заданную конкретным алгоритмом длину. Базовые криптографические стандарты генерируют отпечатки длиной 128 бит, 256 бит или 512 бит.
Лавинный эффект
Ключевым индикатором надежности математической функции при анализе файлов выступает лавинный эффект. Это свойство означает, что изменение всего одного бита в исходном массиве данных приводит к лавинообразному и непредсказуемому изменению итогового результата вычислений.
Если в структуре архива повредится один байт или в код программы будет внесена минимальная модификация, итоговая строка изменится полностью. Новый дайджест не будет иметь никаких визуальных или структурных сходств с отпечатком оригинального файла. Именно лавинный эффект исключает вероятность частичного совпадения хешей и позволяет выявлять любые скрытые искажения при сопоставлении строк.
Форматы представления результата
Результат работы функции на базовом математическом уровне представляет собой массив нулей и единиц. Для практического применения в задачах верификации этот результат транслируется в стандартизированные текстовые форматы.
- Двоичный формат. Прямой результат работы алгоритма, состоящий исключительно из битов. В прикладных задачах применяется редко из-за громоздкости и сложности визуального восприятия человеком или передачи через текстовые каналы связи.
- Шестнадцатеричное представление. Наиболее распространенный стандарт, применяемый для записи контрольных сумм, также известный как hex. Исходный бинарный дайджест разбивается на группы по 4 бита, каждая из которых кодируется цифрами от 0 до 9 и буквами от a до f. Такое преобразование значительно сокращает длину строки, сохраняя абсолютную математическую точность отпечатка для последующего сопоставления.
Спецификации алгоритмов контроля целостности: от CRC до SHA-3
Алгоритмы хеширования классифицируются по математической структуре, криптографической стойкости и вычислительной сложности. Для корректного сопоставления отпечатков необходимо понимать спецификации применяемой функции и длину результирующей строки. Выбор конкретного стандарта зависит от того, требуется ли простое выявление случайного повреждения или строгая защита от целенаправленной подмены данных.
Некриптографические функции
Некриптографические алгоритмы оптимизированы для максимальной скорости вычислений. Их основная задача - быстрое выявление случайных ошибок при передаче данных или аппаратных сбоев на носителях.
- CRC32. Циклический избыточный код, широко применяемый в сетевых протоколах и форматах файловых архивов. Длина дайджеста составляет 32 бита, что соответствует строке из 8 символов в формате hex.
- CRC64. Расширенная спецификация стандарта, оперирующая 64-битным значением. В шестнадцатеричном представлении формирует контрольную сумму длиной 16 символов.
- Adler32. Альтернативный метод контроля целостности, отличающийся от семейства CRC меньшей вычислительной сложностью. Выдает 32-битный результат, который также представляется 8 шестнадцатеричными символами.
Устаревшие криптографические алгоритмы
В данную категорию входят функции, которые создавались для обеспечения информационной безопасности, но со временем утратили статус надежных из-за уязвимости к коллизиям в криптографическом контексте. Они по-прежнему применяются для проверки целостности некритичных массивов данных.
- MD5. Формирует дайджест длиной 128 бит, который транслируется в 32 шестнадцатеричных символа. Алгоритм признан криптографически уязвимым, но часто используется для базовой верификации скачанных файлов.
- SHA-1. Генерирует результат размером 160 бит, представленный строкой из 40 символов hex. Как и MD5, алгоритм уязвим при целенаправленных атаках и исключен из стандартов строгой криптографической защиты.
Актуальные стандарты криптографической безопасности
Для подтверждения аутентичности критически важных данных применяются современные стандарты. Семейство SHA-2 является базовым индустриальным протоколом, где длина результирующей строки напрямую зависит от конкретной спецификации.
- SHA-256. Основной стандарт современного шифрования. Генерирует 256-битный отпечаток, образующий строку из 64 шестнадцатеричных символов.
- SHA-384. Спецификация с увеличенной разрядностью, выдающая 384-битный результат. В текстовом виде представляется в виде 96 символов hex.
- SHA-512. Алгоритм с повышенной криптографической емкостью, формирующий 512-битный массив. В шестнадцатеричном формате генерирует строку из 128 символов.
Алгоритм SHA-3, основанный на архитектуре Keccak, представляет собой актуальное поколение стандартов хеширования. Длины дайджестов и форматы вывода полностью совпадают с семейством SHA-2 (256, 384 и 512 бит, что соответствует 64, 96 и 128 символам hex), однако алгоритм имеет принципиально иную математическую структуру. Это обеспечивает резервный уровень безопасности.
Дополнительные алгоритмы хеширования
В специализированных задачах обработки данных могут применяться альтернативные стандарты, разработанные для обеспечения баланса между производительностью и криптографической стойкостью.
- BLAKE2b. Высокоскоростной криптографический алгоритм, превосходящий по производительности MD5 и SHA-1, при этом обеспечивающий уровень безопасности, сопоставимый с SHA-3. По умолчанию генерирует 512-битный результат размером 128 символов hex.
- RIPEMD-160. Стандарт, разработанный как независимая архитектурная альтернатива SHA-1. Формирует 160-битный дайджест длиной 40 символов в шестнадцатеричном формате.
- Whirlpool. Строгий криптографический стандарт, генерирующий 512-битный отпечаток в виде строки из 128 символов hex. Отличается высокой вычислительной сложностью и применяется в системах с максимальными требованиями к безопасности.
Логика верификации данных и анализ коллизий
Процесс проверки целостности базируется на строгом математическом сопоставлении двух криптографических отпечатков. Входными данными для выполнения операции выступают две текстовые последовательности: проверяемая строка, представляющая собой вычисленный дайджест текущего массива данных, и эталонная строка, предоставленная первоисточником.
Алгоритм верификации выполняет последовательное посимвольное сравнение. При использовании шестнадцатеричного формата представления (hex) или кодировки Base64 каждый элемент вычисленного значения сопоставляется с соответствующим элементом эталона на идентичной позиции. Условием успешной проверки выступает стопроцентное совпадение обеих последовательностей по всей длине. Особенности кодировок определяют правила парсинга: в шестнадцатеричной системе регистр символов математически не влияет на значение отпечатка, тогда как стандарт Base64 требует строгого соблюдения регистра.
Интерпретация результатов сопоставления
Логический итог сравнения позволяет сделать точный вывод о текущем состоянии файловой структуры. Варианты интерпретации сводятся к двум взаимоисключающим результатам:
- Полное совпадение. Подтверждает абсолютную побитовую идентичность проверяемого файла исходному образцу. Это гарантирует отсутствие искажений, потерь пакетов при передаче по сети и несанкционированных вмешательств в структуру данных.
- Несовпадение строк. Указывает на модификацию исходного кода. Расхождение проверяемой и эталонной строк даже в одном символе свидетельствует об изменении внутренней структуры файла, повреждении секторов памяти или намеренной подмене информации.
Криптографические коллизии и критерии надежности
Точность сопоставления значений неразрывно связана с математической стойкостью выбранного стандарта хеширования. Важным фактором оценки результатов выступает вероятность возникновения криптографической коллизии - математической аномалии, при которой разные входные массивы данных в результате обработки генерируют абсолютно одинаковую итоговую хеш-сумму.
Устойчивость к коллизиям является фундаментальным критерием надежности сравнения. При использовании алгоритмов со слабой защитой возникает риск подмены оригинального файла модифицированным вариантом, структура которого подобрана так, чтобы контрольные суммы совпали. Практическая надежность верификации обеспечивается применением алгоритмов с высокой криптографической емкостью. Для таких стандартов искусственная генерация коллизий требует вычислительных затрат, недоступных на текущем этапе развития технологий. Отсутствие известных коллизий гарантирует, что успешное посимвольное сопоставление хешей однозначно подтверждает идентичность самих файлов.
Практические сценарии аутентификации файлов
Процесс сопоставления криптографических отпечатков применяется для решения прикладных задач, требующих абсолютной уверенности в неизменности данных. Во всех случаях базовый механизм остается единым: берется эталонное значение из доверенного источника и сравнивается с локально вычисленной строкой. Успешное посимвольное совпадение служит математическим доказательством того, что проверяемый объект побитово идентичен оригиналу.
Верификация дистрибутивов и ISO-образов
При загрузке операционных систем, обновлений микропрограммного обеспечения или инсталляционных пакетов возникает риск повреждения данных из-за нестабильности сетевого соединения или целенаправленной подмены файла злоумышленниками. Разработчики программного обеспечения публикуют эталонные значения криптографических хеш-функций на своих официальных серверах для каждого выпускаемого релиза.
Проверка подлинности скачанного дистрибутива сводится к сопоставлению строк. Скачанный ISO-образ обрабатывается для получения актуального отпечатка, чаще всего в стандарте SHA-256. Затем эта вычисленная строка сверяется с опубликованным эталоном. Идентичность значений гарантирует, что файл не был модифицирован третьими лицами и не содержит битых секторов, возникших в процессе сетевой передачи.
Контроль целостности резервных копий и архивов
Перемещение объемных зашифрованных архивов, дампов баз данных и резервных копий по сети или их запись на внешние накопители требует строгого контроля целостности. Технические сбои оборудования, ошибки маршрутизации или деградация носителей могут привести к незаметному искажению части битов, что сделает последующее восстановление информации невозможным.
Для предотвращения потери данных применяется метод сверки контрольных сумм. Перед миграцией архива фиксируется его исходный эталонный хеш. После завершения копирования на целевом носителе генерируется новый отпечаток уже перемещенного файла. Строгое сравнение этих двух значений подтверждает корректность записи. Только при полном совпадении строк операция резервного копирования считается успешно завершенной.
Аудит файловых систем и цифровая криминалистика
В сфере информационной безопасности и компьютерной криминалистики неизменность данных имеет критическое значение. При расследовании инцидентов изъятые цифровые доказательства подлежат обязательному хешированию на этапе фиксации. Сформированный криптографический отпечаток выступает в роли эталона для конкретного файла или образа диска.
В процессе дальнейшего анализа, а также при аудите файловых систем на предмет несанкционированных изменений, вычисленные значения текущих копий постоянно сопоставляются с исходным эталонным хешем. Совпадение строк доказывает, что структура файлов не подвергалась доступу, редактированию или намеренному уничтожению улик с момента первичного создания отпечатка. Любое расхождение при сравнении делает цифровое доказательство недействительным, так как однозначно указывает на нарушение его изначальной структуры.